למה החוקים לפי שפת תכנות הם יתרון מרכזי של SonarQube ?
אחד היתרונות הבולטים של SonarQube הוא העומק של החוקים הייעודיים לכל שפת תכנות.
מאחורי הסריקה עומד מאגר מתועד של בדיקות, שמאפשר לצוותי פיתוח להבין אילו בעיות הכלי מחפש, להתאים את הבדיקות לצורכי הארגון וללמוד כיצד לשפר את הקוד. השילוב הזה הופך את ניתוח הקוד לתהליך שאפשר לנהל ולהסביר.
SonarQube מבצעת סריקות קוד סטטיות, כלומר ניתוח של הקוד ללא הרצה של האפליקציה. בדיקות האבטחה הסטטיות נקראות SAST, ראשי תיבות של Static Application Security Testing, ומאפשרות לאתר חולשות כחלק מתהליך הפיתוח. לצד בדיקות אלה, המוצר מבצע גם ניתוח סטטי לאיתור בעיות אמינות ותחזוקתיות.
עבור מפתחים ומפתחות, מנהלי פיתוח ואנשי AppSec ו-DevSecOps, יש לכך משמעות מעשית: אפשר לבחון את עומק הכיסוי בשפות שבהן הארגון באמת עובד, ולקבוע מדיניות בדיקה משותפת לצוותים.
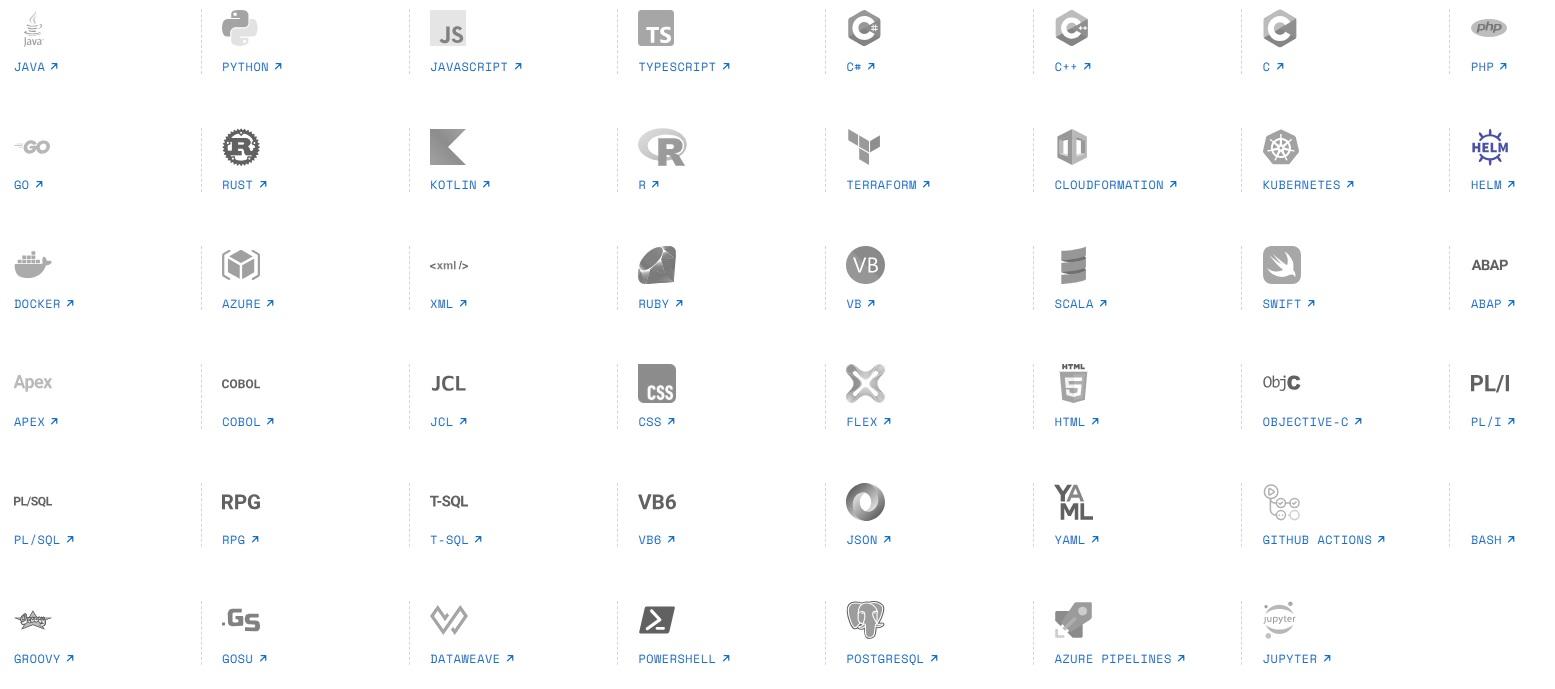
Sonar תומך היום בלמעלה מ-40 שפות ו- framworks
התמחות בשפה מתבטאת בפרטים הקטנים
לכל שפת תכנות יש מנגנונים, ספריות ודפוסי שימוש משלה. ניתוח איכותי צריך להתחשב בהם.
Sonar מפתחת לאורך השנים מנועי ניתוח וחוקים ייעודיים לשפות שונות; בשפות מרכזיות כמו C++, Java
ו-Python מדובר במאות חוקים לכל שפה. הזמינות בפועל תלויה במוצר, בגרסה ובמהדורה שבהם משתמשים.
נכון להיום, Sonar מציינת תמיכה בלמעלה מ- 40 שפות תכנות ו-frameworks.
לצד השפות עצמן, הניתוח מתחשב גם בסביבות פיתוח נתמכות, למשל React, Angular ו-Node.js.
היקף התמיכה משתנה בהתאם למוצר ולמהדורה.
ב- C++ אפשר למצוא (למשל) חוקים שעוסקים בניהול זיכרון, למשל שימוש בזיכרון שכבר שוחרר.
ב- Python יש בדיקות הנוגעות להתנהגות ייחודית של השפה, כמו שינוי רשימה המשמשת ערך ברירת מחדל לפרמטר של פונקציה: אותה רשימה עלולה לשמור נתונים בין קריאות וליצור תוצאות לא צפויות.
ב- Java קיימים גם חוקים ייעודיים לביטויים רגולריים, למסגרות בדיקה ולתכונות שנוספו בגרסאות חדשות של השפה.
ב- C# קיימים חוקים המותאמים לפיתוח בסביבת .NET, למשל התרעה על שימוש ב-async void במתודות שאינן מטפלות באירועים, וזיהוי אובייקטים שמממשים IDisposable אך המשאבים שלהם לא שוחררו כנדרש. חוקים אלה מסייעים למנוע בעיות בטיפול בחריגות ובניהול משאבים.
ב- JavaScript קיימים גם חוקים ייעודיים ל-React ול-JSX, למשל זיהוי שימוש לא תקין ב-React Hooks, היעדר מאפיין key בעת הצגת רשימות ובעיות נגישות ברכיבי הממשק.
אלה דוגמאות לכך שהניתוח מתייחס גם ל-framework שבו נכתב הקוד ולכללי העבודה שלו.
דוגמאות אלה ממחישות מדוע כדאי לבחון את החוקים עצמם.
מידע נוסף ודוגמאות ל- Java ו- React – בקישורים בסוף המאמר.
רשימת השפות הנתמכות מספרת רק חלק מהסיפור; הערך לצוות נקבע גם לפי סוגי הטעויות שהמנוע יודע לנתח בסביבת הפיתוח שלו.
מאגר מתועד שמאפשר להבין מה נבדק
Sonar מפרסמת קטלוג חוקים לפי שפה. תיאורי החוקים מסבירים מה הבעיה, מדוע היא חשובה וכיצד לתקן אותה, ובמקרים רבים כוללים דוגמאות לקוד בעייתי ולפתרון. בממשק Rules של SonarQube אפשר גם לחפש ולסנן חוקים לפי שפה, חומרה, תחום איכות ופרופיל בדיקה.
השקיפות הזאת שימושית כבר בשלב בחירת הכלי. אם הארגון רוצה לבדוק טיפול בזיכרון, שימוש מסוכן ב-API או דפוסי קוד מסוימים, אפשר לעיין בחוקים הרלוונטיים ולהריץ דוגמאות מייצגות. לאחר ההטמעה, אותו תיעוד עוזר להבין מדוע נוצר ממצא ומה מצופה מהמפתח לעשות.
מידע נוסף על תיעוד ניהול החוקים של SonarQube – בקישורים בסוף המאמר.
סריקה עקבית ודטרמיניסטית ע"פ חוקים ידועים
אחד היתרונות של SonarQube מול סקירת קוד הנשענת בעיקר על מודל AI הוא מנוע ניתוח סטטי שמציע סריקה דטרמיניסטית: כאשר הקוד, גרסת המנתח, החוקים, ההגדרות וקלטי הניתוח זהים, אפשר לשחזר את אותם ממצאים.
הדבר מאפשר לצוות להסתמך על בדיקה עקבית לאורך תהליך הפיתוח. עדכון המנתח או שינוי החוקים עשויים כמובן לשנות את התוצאות, גם אם הקוד עצמו לא השתנה.
סקירה המבוססת על מודל שפה גדול (LLM) עשויה להחזיר ממצאים שונים בהתאם למודל, להנחיות ולהקשר שקיבל, ולעיתים גם בין הרצות דומות.
בנוסף, היא עלולה להחמיץ בעיות או להציע ממצאים שנובעים מפרשנות שגויה של הקוד
ניהול מרכזי של מדיניות הבדיקה באמצעות Quality Profiles
מאגר גדול מועיל במיוחד כשאפשר לבחור מתוכו מדיניות מתאימה. Quality Profile מגדיר עבור שפה מסוימת אילו חוקים יופעלו בניתוח. אפשר להתחיל מפרופיל מובנה, ליצור פרופיל מותאם, להפעיל או להשבית חוקים ולשנות פרמטרים בחוקים שמאפשרים זאת.
למשל, ארגון יכול לקבוע פרופיל בסיס משותף לפרויקטי Java, וליצור פרופיל נוסף עם בדיקות רלוונטיות למערכת מסוימת. מנגנון הירושה בין פרופילים מאפשר להעביר שינויים מהפרופיל הראשי לפרופילים הנגזרים ממנו. כך אפשר לנהל מדיניות עקבית לאורך זמן ולצמצם פערים בין צוותים.
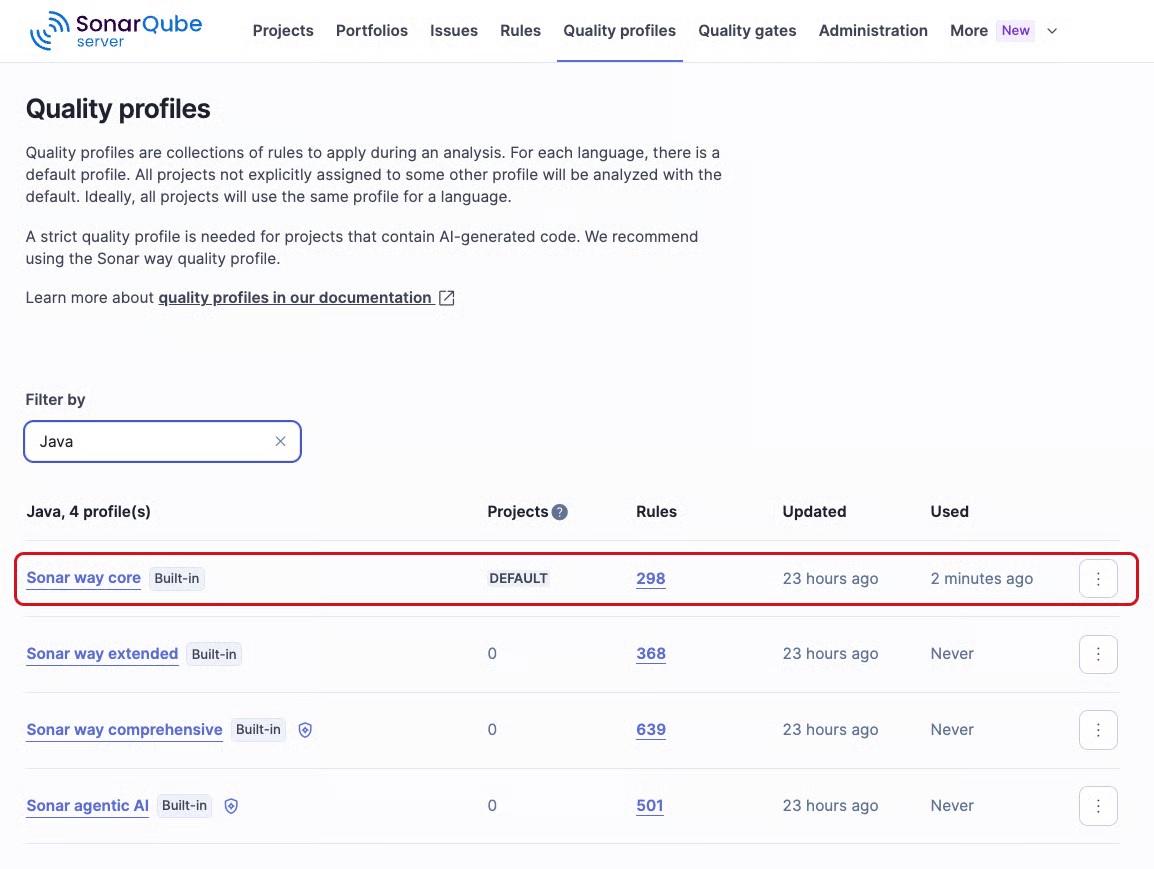
אילוסטרציה: SonarQube Quality Profile (לחצו להגדלה)
כדאי להבחין בין Quality Profile, שקובע מה בודקים, לבין Quality Gate, שמגדיר את תנאי הסף שעל תוצאות הפרויקט לעמוד בהם. שני המנגנונים משלימים זה את זה בתהליך בקרת האיכות.
הסבר על Quality Profiles וירושה בין פרופילים – בקישורים בסוף המאמר.
פחות רעש ובחינה טובה יותר של הכיסוי
התאמת החוקים עוזרת למקד את תשומת הלב בבדיקות שרלוונטיות לקוד ולדרישות הארגון. עם זאת, חשוב להבחין בין ממצא נכון שהארגון בוחר שלא לטפל בו לבין False Positive, שבו הכלי התריע בטעות. השבתת חוק שלם כדי להעלים התראה אחת עלולה להסתיר גם ממצאים תקפים, ולכן כדאי לבדוק את הסיבה לפני שמשנים את המדיניות.
מאגר מתועד מועיל גם בבחינת False Negatives, כלומר בעיות שקיימות בקוד אך לא זוהו. אפשר להשוות את תרחישי הסיכון לחוקים הזמינים והפעילים, ולהריץ קטעי קוד עם בעיות ידועות כחלק מפיילוט. כך ניתן לגלות פערי כיסוי או הגדרות חסרות.
קיומו של חוק אינו מבטיח שכל מופע של הבעיה יתגלה. התוצאה תלויה גם ביכולות מנוע הניתוח, בהקשר הקוד ובהגדרות הסריקה. לכן אנחנו ממליצים לשלב בדיקת תיעוד עם בחינה מעשית על קוד שמייצג את המערכות שלכם.
כל ממצא יכול להפוך להזדמנות ללמידה
ההסבר המצורף לחוק מסייע למפתח להבין את הסיבה לתיקון. בדוגמת הרשימה ב-Python, למשל, אפשר ללמוד מדוע ערך ברירת המחדל נשמר בין קריאות, ואיך שינוי אופן האתחול מונע את התקלה. הידע הזה שימושי גם לפונקציה הבאה שכותבים.
SonarQube for IDE , הזמין בכל ה- IDEs הנפוצים, מאפשר לקבל משוב והכוונה במהלך העבודה – ישירות בסביבת הפיתוח, בהתאם לשפות ולחוקים הנתמכים בתוסף.
החיבור בין ממצא בקוד לבין הסבר ממוקד יוצר למידה כחלק מהעבודה היומיומית, ומעצים את המפתחות והמפתחים ע"מ שילמדו ולא יחזרו על טעויות.
זו גם השלמה מעשית להכשרה בפיתוח קוד מאובטח ול-Code Review .
דוגמה של Sonar להתנהגויות ב-Python שעלולות לגרום לבאגים ושניתן ללמוד מהן – בקישורים בסוף המאמר.
אבטחת קוד, איכות קוד, אמינות ותחזוקתיות באותו תהליך
החוקים של SonarQube עוסקים באבטחה, באיכות (Code Quality), באמינות ובתחזוקתיות. לצד איתור חולשות, הם מסייעים לזהות באגים ודפוסי קוד שמקשים על הבנה ושינוי של המערכת. עבור צוות הפיתוח, המשמעות היא תהליך בדיקה משותף לכמה היבטים של איכות הקוד.
חלק מחוקי האבטחה מקושרים לקטגוריות מוכרות כמו CWE ו-OWASP. ב-SonarQube Server, החל מ-Enterprise Edition, זמינים גם דוחות Compliance המציגים ממצאים ביחס לתקנים ולמסגרות נתמכים, ובהם OWASP Top 10.
הדוחות מסייעים למעקב ולביקורת, אך אינם כשלעצמם אישור לעמידה מלאה בתקן. הכיסוי תלוי, בין היתר, בשפה ובחוקים שהופעלו.
תיעוד דוחות Compliance ב-SonarQube Server
בדיקת קוד שנוצר באמצעות AI
SonarQube יודעת לסרוק ולגלות באגים, בעיות איכות וחולשות אבטחה גם בקוד שנוצר באמצעות כלי AI ו- agents. החוקים ומנועי הניתוח בוחנים את הקוד שנכנס לפרויקט, בין שנכתב בידי מפתח ובין שנוצר באמצעות AI.
כך הארגון יכול להחיל את אותם Quality Profiles ו-Quality Gates על שני סוגי הקוד, ולבדוק גם קוד שנוצר במהירות באמצעות AI לפי מדיניות האיכות והאבטחה שלו.
ניתן גם להפעיל חוקים הספציפיים לקוד שנוצר ע"י AI .
למידע נוסף על SAST ובדיקת קוד שנוצר באמצעות AI
לבחון גם את התפתחות החוקים לאורך זמן
ניתוח הקוד הוא תחום מרכזי במוצרי Sonar. החוקים ומנועי הניתוח מתפתחים עם גרסאות שפה חדשות ועם הרחבת הכיסוי. ב-SonarQube Server יש לבדוק אילו עדכונים מתקבלים בשדרוג ואיך הם משפיעים על הפרופילים שלכם. פרופיל שיורש מפרופיל מובנה יכול ליהנות מעדכוניו; בפרופיל עצמאי חשוב לתכנן תחזוקה שוטפת.
כשאנחנו בוחנים התאמה של SonarQube לארגון, אנחנו ממליצים להתמקד בשילוב של עומק הניתוח בשפות הרלוונטיות, תיעוד החוקים ויכולת הניהול המרכזית. גם כלים אחרים עשויים להציע חוקים ייעודיים ומנגנוני מדיניות. החוזקה של SonarQube היא באופן שבו היכולות האלה משתלבות בתהליך העבודה של צוותי הפיתוח, ובאפשרות לבחון את התאמתן באופן מעשי.
התאמת SonarQube לצורכי הארגון שלכם
חברת ALM Toolbox היא שותף זהב (Gold Partner) של Sonar , ומספקת רישיונות, ייעוץ ושירותים מקצועיים. אנחנו מסייעים בבחירת המהדורה המתאימה ובהטמעת SonarQube בתהליכי הפיתוח וה-DevSecOps של הארגון.
רוצים לבחון את הכיסוי בשפות שלכם או להתאים את מדיניות הבדיקות?
מוזמנים ומוזמנות לפנות אלינו: sonar@almtoolbox.com | 072-240-5222