SonarQube 2026.5 מרחיבה את בדיקות האבטחה והאיכות לקוד C ו־C++. בסקירה: ניתוח Taint, בדיקות שחוצות קובצי מקור, הרחבת כיסוי MISRA וכלי AI — כולל ההבדלים בין המהדורות ומה כדאי לבדוק לפני השדרוג.
Read more »USA / Canada 866-503-1471
International +31 85 064 4633
SonarQube 2026.5 מרחיבה את בדיקות האבטחה והאיכות לקוד C ו־C++. בסקירה: ניתוח Taint, בדיקות שחוצות קובצי מקור, הרחבת כיסוי MISRA וכלי AI — כולל ההבדלים בין המהדורות ומה כדאי לבדוק לפני השדרוג.
Read more »
מה חדש ב־SonarQube 2026.5 LTA? הגרסה החדשה מוסיפה סוכני AI בהתקנה עצמית, מעמיקה את ניתוח האבטחה ל־++C/C, ומשפרת את ניהול סיכוני התלויות והבקרה הארגונית. בסקירה נציג את החידושים המרכזיים, נסביר אילו יכולות דורשות רישוי נוסף ומה כדאי לבדוק לפני השדרוג.
Read more »
הצטרפו לוובינר שלנו על Docker AI Governance
ועל מה חדש בהיצע הפתרונות של חברת Docker
הסבר מה ההיצע העדכני של SonarQube ,
וכן גם מה הערך המוסף שלנ כנציגים שלהם (ושל כלי עזר נוספים לפיתוח)
SonarQube מציע סריקת קוד סטטי של שפות רבות, ואחת הפופולריות ביניהן היא ++C. הכלי יודע לאתר Bugs, Security Vulnerability, Hotspot , Code Smell
Read more »
סרטון היכרות והסבר על Gitar AI – המבצע Code Review, תיקוני קוד ומיזוגים באופן מהיר
Read more »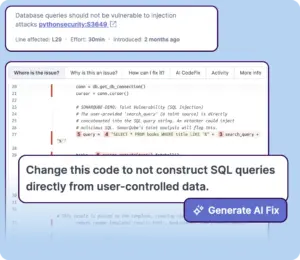
אנו שמחים להודיע שהתחלנו להציע שירות ייחודי העוזר לחבר בין SonarQube ל- AI גם בסביבות Self-hosted וברשתות מנותקות (air-gapped / offline), ובפרט לצורך תיקוני באגים באופן מהיר. למעשה ממהדורה 2026.2 של SonarQube Enterprise ניתן להריץ יכולת "AI CodeFix" המציעה תיקון מעשי שאפשר לבדוק, לערוך וליישם בקוד באופן מהיר,וזאת גם בסביבות self-hosted / on-prem, כולל רשתות […]
Read more »
למדו כיצד SonarQube מסייעת לצוותים לכתוב קוד Java מאובטח יותר בעזרת ניתוח סטטי, כללי אבטחה, בדיקות CI/CD ודוחות אבטחה.
Read more »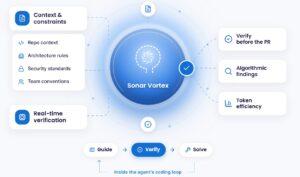
Sonar Vortex הוא מוצר חדש של Sonar שמיועד להפוך סוכני קוד מבוססי‑AI ליעילים, נשלטים ובטוחים יותר, באמצעות שילוב עמוק עם SonarQube ולולאת פיתוח מונחית‑סוכן. Vortex מאחד יכולות של הרחבת הקונטקסט ( (Context Augmentation ו‑ Agentic Analysis למוצר אחד שפועל בתוך ה‑inner loop של ה- agent עצמו – בשלב מוקדם ובזמן אמת – במקום בדיקות מאוחרות […]
Read more »
סיפור לקוח המשתמש ב- SonarQube עבור איתור חולשות צד ג' (SCA) וגם חולשות בקוד שנכתב בחברה ע"י אנשים ו- AI (סריקת קוד סטטי SAST ) ושיפור איכות
Read more »
מה חדש ב‑SonarQube 2026 Release 3 (2026.3)? הפעם SonarQube מוסיפה שרת MCP מובנה לעוזרי קוד מבוססי AI, מעמיקה כיסוי לשפות כמו Python, Groovy ו‑PowerShell ומשפרת ניהול אנטרפרייז, ביצועים וציות רגולטורי בארגונים גדולים.
Read more »
חברת Sonar הודיעה השבוע על רכישת חברת Gitar.AI , שפיתחה כלי Code Review ותיקוני קוד – מבוססי AI . במאמר זה סקירה קצרה על Gitar
Read more »
מוזמנים לוובינר שלנו על SonarQube
Read more »
SonarQube מציע סריקת קוד סטטי של שפות רבות, ואחת הפופולריות ביניהן היא #C. הכלי יודע לאתר Bugs, Security Vulnerability, Hotspot , Code Smell
Read more »
לעתים קרובות שואלים אותנו מה ההבדלים בין רכישה ישירה של SonarQube או SonarCloud באתר היצרן, לבין רכישה מאיתנו, ולכן חשבנו לכתוב תשובה מרוכזת. ראשית חשוב לציין 2 דברים: ברכישה מאיתנו לא מאבדים יכולות של המוצר או קשר עם היצרן – אלא להפך! אתם תקבלו את הכל כפי שהייתם מקבלים לו רכשתם מהיצרן, ובנוסף תקבלו דברים נוספים (כפי […]
Read more »Test Management
Service Desk (ITSM)
Static Code Analysis
Cloud & Kubernetes